- Una contraseña filtrada no significa necesariamente que alguien haya entrado en tu cuenta, pero aumenta considerablemente el riesgo si todavía la utilizas.
- Avisos de inicio de sesión, cambios inesperados o códigos de verificación no solicitados pueden indicar que alguien está intentando aprovechar unas credenciales comprometidas.
Las contraseñas pueden acabar expuestas sin que el usuario haya cometido ningún error evidente. Una brecha de seguridad en una empresa, una campaña de phishing o la reutilización de la misma clave en varios servicios pueden convertir unas credenciales aparentemente seguras en información disponible para terceros. El problema es que, muchas veces, el primer aviso no llega cuando se produce la filtración, sino cuando alguien empieza a intentar utilizar esos datos.
Una contraseña comprometida y una cuenta hackeada no son exactamente lo mismo. La primera significa que esa clave ha podido quedar expuesta; la segunda implica que otra persona ha conseguido utilizarla, o algún mecanismo equivalente, para acceder realmente a la cuenta. Diferenciar ambas situaciones es importante porque permite actuar antes de que una filtración termine convirtiéndose en un acceso no autorizado.
El primer aviso puede llegar mucho antes de que alguien entre en la cuenta
Una de las señales más claras aparece cuando un servicio informa de que una contraseña ha sido encontrada en una filtración de datos. Navegadores, gestores de contraseñas y algunas plataformas comparan las credenciales almacenadas con bases de datos de contraseñas conocidas como comprometidas.
También existen servicios específicos como Have I Been Pwned, que permiten comprobar si una dirección de correo electrónico ha aparecido en alguna de las brechas incorporadas a su base de datos. Su herramienta Pwned Passwords permite además comprobar si una contraseña concreta figura entre credenciales previamente expuestas. Encontrarla allí no demuestra que alguien conozca nuestra cuenta concreta, pero sí significa que esa contraseña ya no debería considerarse segura.
El NIST estadounidense, uno de los organismos de referencia internacional en seguridad digital, recomienda precisamente que los servicios contrasten las nuevas contraseñas con listas de claves comunes, previsibles o previamente comprometidas. Sus recomendaciones actuales ponen además mucho énfasis en evitar la reutilización y en utilizar contraseñas suficientemente largas.
El problema de reutilizar una contraseña aparece cuando una filtración aparentemente poco importante afecta a otro servicio. Si la misma combinación de correo electrónico y contraseña se utiliza también para Gmail, Amazon, una red social o cualquier plataforma relevante, un atacante puede probar automáticamente esas credenciales en multitud de sitios.
Es una técnica conocida como credential stuffing: en lugar de intentar adivinar la contraseña de una cuenta, el atacante utiliza credenciales obtenidas anteriormente y comprueba en qué otros servicios siguen funcionando.
Códigos que no has pedido e intentos de inicio de sesión: una señal especialmente importante
Recibir un código de autenticación que no has solicitado merece atención. Puede tratarse simplemente de otra persona introduciendo por error un teléfono o correo electrónico, pero también puede significar que alguien ha conseguido acertar la primera parte del proceso de acceso y se ha encontrado con el segundo factor.
Precisamente esa es una de las principales ventajas de la autenticación multifactor. CISA explica que un segundo mecanismo de autenticación puede impedir el acceso aunque la contraseña ya haya sido comprometida, porque el atacante necesita superar además otra comprobación.
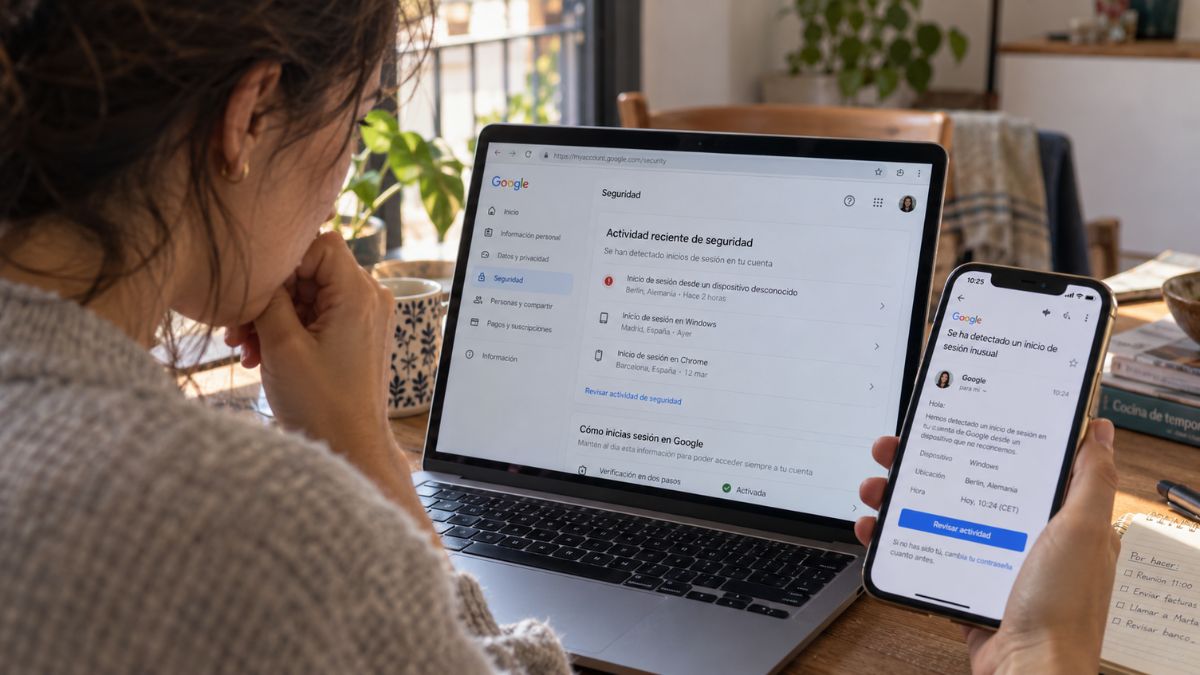
Un aviso de «nuevo inicio de sesión», una petición inesperada para aprobar un acceso o una alerta procedente de un dispositivo desconocido deben revisarse de la misma forma. No todos estos avisos significan automáticamente que alguien haya entrado en la cuenta, pero sí justifican comprobar la actividad reciente.
Google, por ejemplo, recomienda revisar los dispositivos conectados cuando existen sospechas sobre una cuenta y eliminar aquellos que no se reconozcan. También aconseja cambiar la contraseña de otros servicios en los que se hubiese reutilizado la misma clave.
Hay una diferencia importante entre recibir un intento de acceso y encontrar una sesión que ya ha sido autorizada. En el segundo caso conviene considerar la cuenta potencialmente comprometida y actuar inmediatamente, especialmente si se trata del correo electrónico principal, porque este suele utilizarse para recuperar muchas otras cuentas.
Hay cambios pequeños que pueden revelar un acceso que ha pasado desapercibido
Los accesos no autorizados no siempre provocan un bloqueo inmediato de la cuenta. En algunos casos, las primeras señales pueden ser mucho más discretas: modificaciones en el correo electrónico o teléfono de recuperación, dispositivos desconocidos, mensajes enviados que el usuario no reconoce, nuevos filtros en el correo o cambios en la configuración de seguridad.
También debe llamar la atención recibir correos legítimos de restablecimiento de contraseña que no se han solicitado. Un único mensaje puede responder a un error, pero una sucesión de intentos en diferentes plataformas puede indicar que alguien está intentando aprovechar información asociada a nuestra identidad digital.
Otro escenario relativamente habitual ocurre cuando empiezan a llegar advertencias desde distintos servicios después de una misma filtración. Esto puede suceder porque una contraseña reutilizada ha entrado en circulación y diferentes atacantes o herramientas automatizadas comienzan a probarla.
No hace falta que alguien conozca específicamente a la víctima. Una buena parte de estos intentos puede realizarse de forma automatizada sobre enormes listas de credenciales.
Que tu correo aparezca en una brecha no significa que conozcan tu contraseña
Aquí conviene evitar alarmismos. Que una dirección aparezca en una filtración no implica necesariamente que también se haya filtrado la contraseña, y mucho menos que alguien haya accedido ya a todas las cuentas asociadas.
Las brechas pueden contener tipos de información muy distintos: correo electrónico, nombre, dirección, teléfono, contraseña cifrada o, en los peores casos, credenciales almacenadas de forma deficiente. Have I Been Pwned diferencia precisamente entre su buscador de direcciones afectadas por brechas y Pwned Passwords, destinado a contraseñas aparecidas en conjuntos de datos comprometidos.
Por eso resulta más útil averiguar qué servicio sufrió la brecha y qué información quedó expuesta que asumir inmediatamente que todas las cuentas están comprometidas.
El riesgo aumenta notablemente cuando la contraseña afectada se reutiliza. INCIBE insiste en utilizar claves diferentes para cada servicio, recurrir a gestores de contraseñas y activar mecanismos adicionales de autenticación siempre que estén disponibles.
Qué hacer cuando una contraseña aparece como comprometida
La prioridad debería ser dejar de utilizar esa contraseña. Si sigue activa en el servicio afectado, debe sustituirse por otra diferente y única. Después hay que comprobar si esa misma clave, o una variación prácticamente idéntica, se utiliza en otras cuentas.
Cambiar «Casa2025» por «Casa2026», por ejemplo, no resuelve realmente el problema de reutilización. Una contraseña nueva debería ser independiente de la anterior y no estar basada en patrones fácilmente predecibles.
Especial atención merece el correo electrónico principal. Muchas plataformas permiten restablecer contraseñas enviando un enlace al correo, por lo que controlar esa cuenta puede facilitar el acceso a otros servicios. También conviene priorizar banca, almacenamiento en la nube, redes sociales y cualquier cuenta que contenga información personal o medios de pago.
El siguiente paso es activar autenticación multifactor cuando esté disponible. CISA señala que no todos los segundos factores ofrecen el mismo nivel de protección y recomienda mecanismos resistentes al phishing cuando sea posible, aunque cualquier capa adicional correctamente configurada mejora significativamente una cuenta protegida únicamente mediante contraseña.
También merece la pena revisar las sesiones abiertas y cerrar las que no se reconozcan. Cambiar una contraseña puede cerrar automáticamente algunas sesiones, pero el comportamiento depende de cada plataforma.
Cambiar todas las contraseñas periódicamente tampoco es la solución
Durante años fue habitual recomendar cambiar las contraseñas cada pocos meses independientemente de que existiera algún problema. Las recomendaciones actuales han evolucionado.
El enfoque moderno prioriza contraseñas largas y únicas, evitar aquellas conocidas por haber sido comprometidas y cambiarlas cuando existe evidencia o sospecha de exposición, en lugar de obligar al usuario a modificarlas continuamente sin motivo. NIST también ha abandonado buena parte de las antiguas reglas centradas en combinaciones artificiales de símbolos, números y mayúsculas cuando estas terminaban provocando patrones previsibles.
Los gestores de contraseñas permiten aplicar esta estrategia sin tener que memorizar decenas de claves distintas. Generan y almacenan contraseñas únicas para cada servicio, reduciendo precisamente uno de los principales riesgos de una filtración: que una sola clave comprometida abra la puerta a muchas cuentas diferentes.
Las passkeys van un paso más allá al sustituir en determinados servicios la contraseña tradicional por credenciales criptográficas vinculadas al dispositivo o al gestor de credenciales. Su expansión puede reducir progresivamente algunos ataques basados en el robo y reutilización de contraseñas, aunque durante años convivirán con ellas.
La señal realmente importante, por tanto, no es únicamente descubrir que una contraseña ha aparecido en una filtración. Es comprobar si continúa utilizándose, dónde se repite y qué protecciones existen alrededor de las cuentas que dependen de ella. Una credencial expuesta que se sustituye rápidamente puede quedarse en un incidente sin consecuencias; una contraseña reutilizada durante años puede convertir una brecha ajena en un problema propio.